
Institutionelle Infrastruktur für die Verwahrung und Governance digitaler Assets
Custody-Lösung für Unternehmen mit Hardware-Sicherheitsmodulen (HSMs) und programmierbaren Governance-Richtlinien. Betreiben Sie Ihre Custody-Services in verwalteten Cloud- oder dedizierten On-Premise-Umgebungen ohne Abstriche bei der regulatorischen Kontrolle.
ISO 27001
zertifiziert
SOC 2 Type II
geprüft
FIPS 140-2
Level 3 HSMs
MiCAR/VARA
Lizenzen & Registrierungen
Verfügbarkeit der Services, Produktkonfiguration und regulatorische Verantwortlichkeiten richten sich nach der jeweiligen Jurisdiktion und vertraglichen Ausgestaltung.
Digitale Assets zentral verwalten und steuern
Bitpanda Enterprise Custody bildet die zentrale Ebene für Signaturen und Governance innerhalb der institutionellen Digital-Asset-Infrastruktur. Tokenisierung, Staking, Stablecoins und Smart Contracts werden über einheitliche Wallet-, Richtlinien- und HSM-Kontrollen gesteuert.
Erweiterte Einsatzmöglichkeiten
Mehr als Custody: Tokenisierung, Staking und Infrastrukturmanagement. Eine einheitliche Signierungsebene mit kryptografischem Schutz und programmierbaren Richtlinien unterstützt auch komplexe Asset-Prozesse.

Tokenisierung
Minten, burnen und sperren Sie digitale Assets oder schränken Sie Transfers ein. Dabei greifen strenge Multi-Party-Freigaberichtlinien und umfassende Audit-Trails.

Staking
Generieren Sie Netzwerk-Rewards über richtliniengesteuerte Delegations-Workflows, während private Signaturschlüssel von der Validator-Infrastruktur getrennt und geschützt bleiben.
Infrastrukturbetrieb
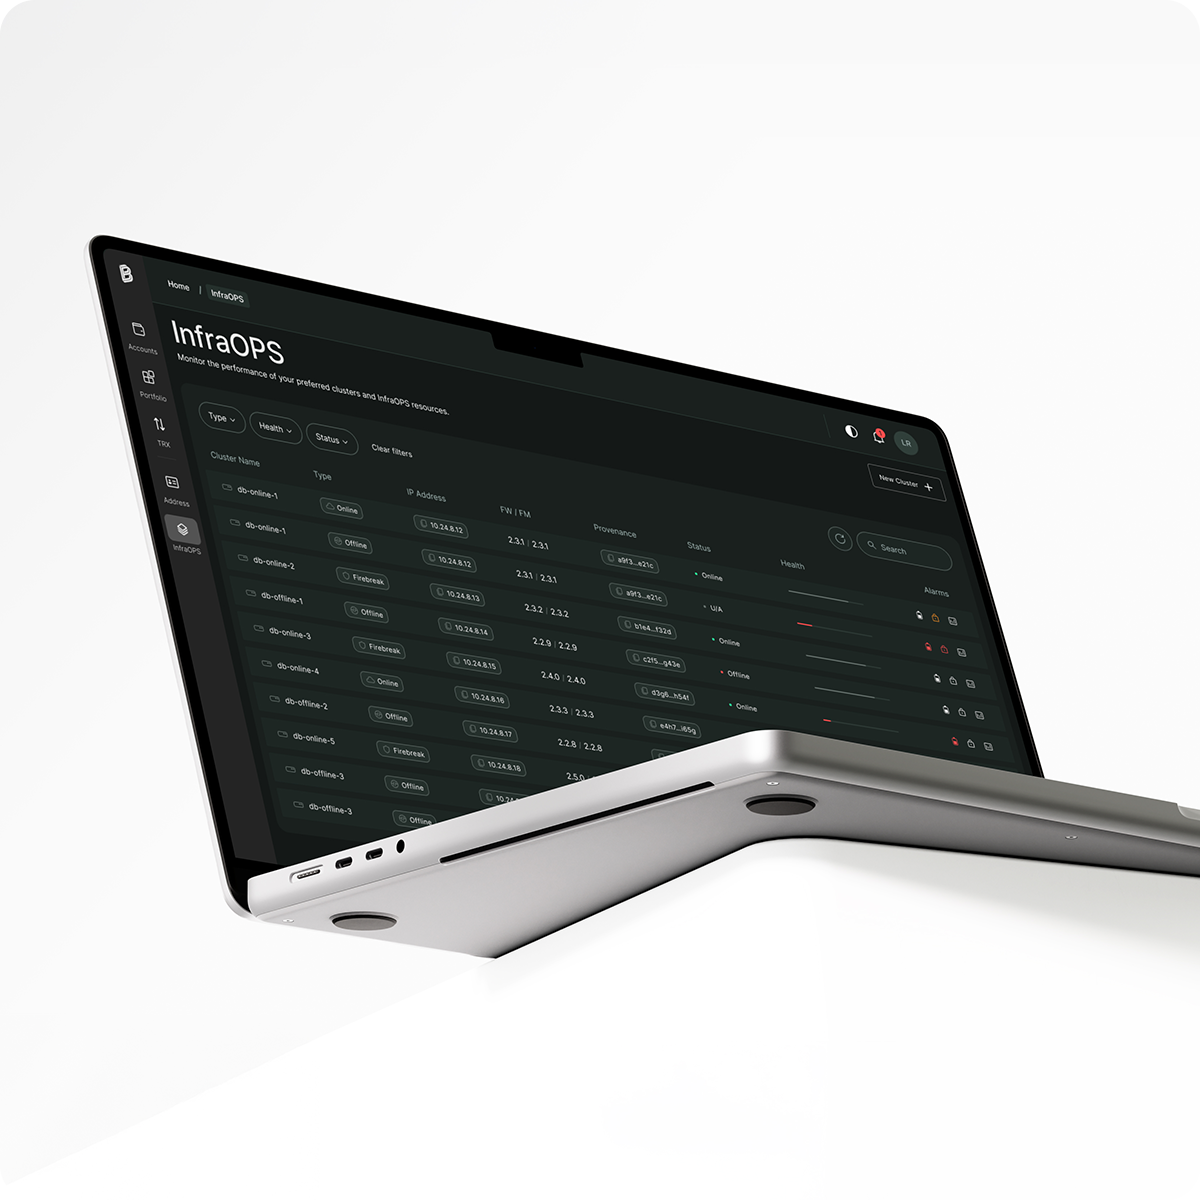
Überwachen Sie die Systemverfügbarkeit, steuern Sie den Lebenszyklus kryptografischer Keys und sichere Updates und verwalten Sie Signatur-Warteschlangen über eine zentrale Management-Konsole.
Sicherheit und Governance konsequent getrennt
Key-Sicherheit und Transaktions-Governance arbeiten als unabhängige Ebenen: Zugriff auf die Anwendung bedeutet niemals Zugriff auf die Keys.
Dedizierte Hardware-Isolation
Wallet-Seeds und Keys für die Verwahrung werden ausschließlich innerhalb von FIPS 140-2 Level 3 Hardware Security Modules generiert und verwendet. Die Keys verlassen die geschützte HSM-Umgebung zu keinem Zeitpunkt.
Institutionelle Governance
Mehrparteienfreigaben mit definiertem Quorum, Adress-Allowlisten, Ausgabelimits und organisatorische Rollen werden kryptografisch verifiziert, bevor eine Hardware-Signatur erfolgen kann.
Das passende Verwahrmodell für Ihre Anforderungen
Bei allen Bereitstellungsmodellen können Keys im Rahmen eines dokumentierten und auditierbaren Offboarding-Prozesses verschlüsselt exportiert werden. Damit bleiben regulatorisch genehmigte Prozesse für Geschäftskontinuität und Wiederherstellung unabhängig von einem einzelnen Anbieter möglich.
Verwahrung durch Bitpanda
Bitpanda verwaltet die zugrunde liegende Sicherheitsinfrastruktur und die Signierungsprozesse, während Sie die vollständige Kontrolle über Ihre Freigaberichtlinien behalten. Sie haben die Wahl zwischen:
Multi-Tenant-Umgebung: Logisch getrennte Umgebungen für eine schnelle Bereitstellung, einen kosteneffizienten Betrieb und Performance auf Enterprise-Niveau.
Dedizierte Umgebung: Ausschließlich für Ihre Institution reservierte, isolierte Umgebung mit dedizierter Kapazität, individuell ausgelegtem Durchsatz und ohne gemeinsam genutzte Infrastruktur.
Eigenverwahrung
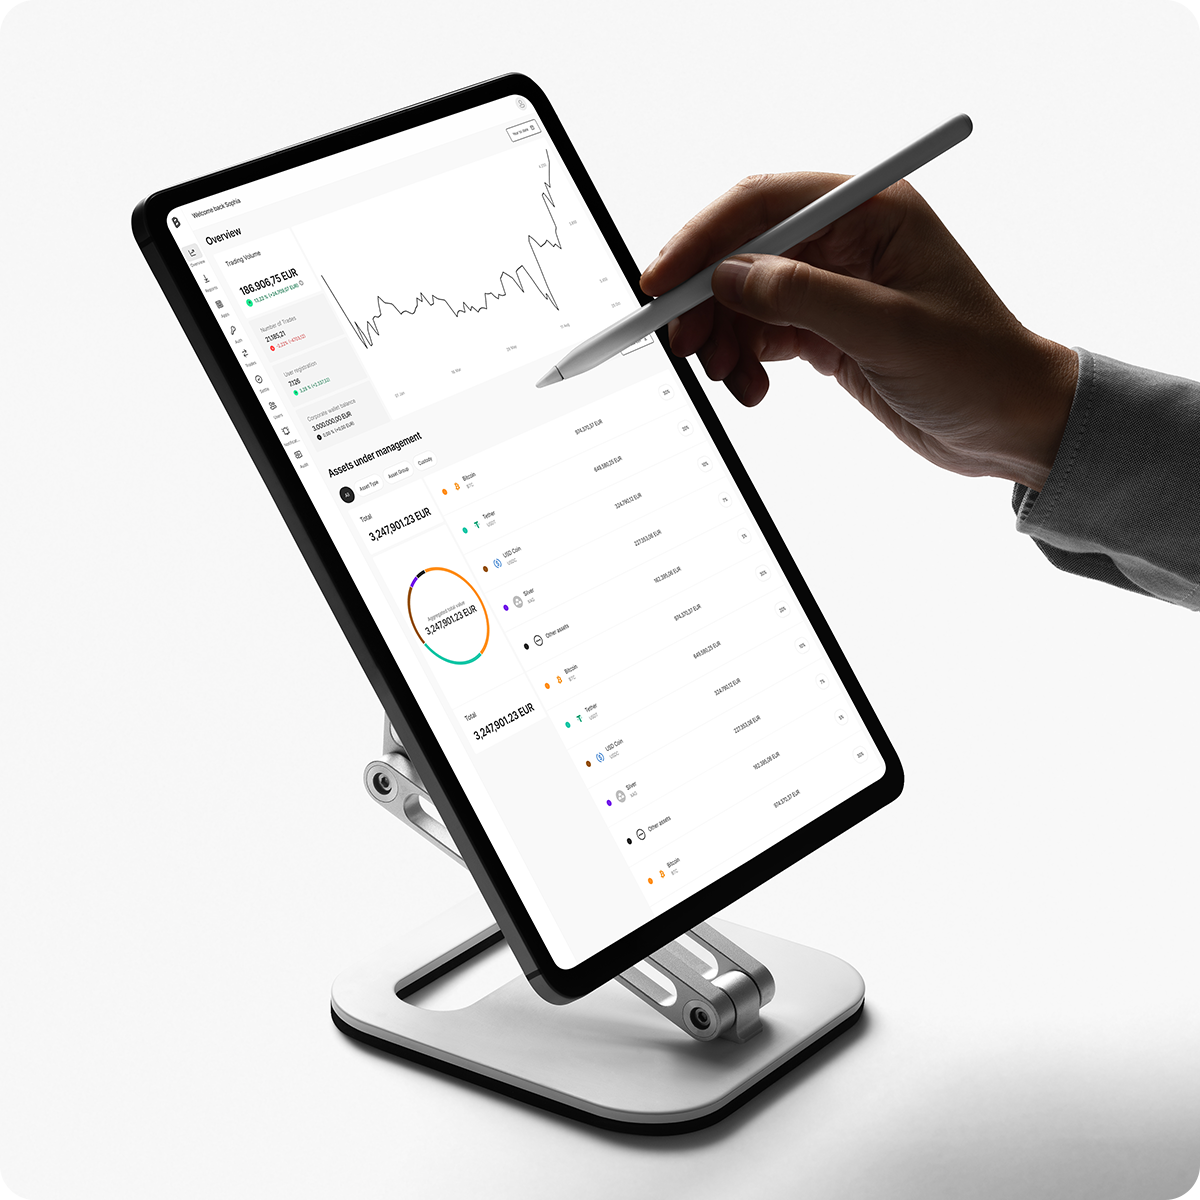
Setzen Sie eine dedizierte Signierungsinfrastruktur direkt in Ihrer IT-Umgebung ein und nutzen Sie dabei die Technologie von Bitpanda Enterprise. Sie haben die Wahl zwischen:
Online On-Premises: Vernetzte Umgebungen für die Transaktionsverarbeitung in Echtzeit, automatisierte Treasury-Workflows und einen hochverfügbaren Betrieb.
Offline On-Premises: Vollständig vom Netzwerk getrennte Umgebungen für Deep Cold Storage, Reserve-Governance und maximale physische Isolation.
Für institutionelle Anforderungen entwickelt
Für den regulierten Betrieb konzipiert: 99,75% Verfügbarkeit, InfraOps-Monitoring rund um die Uhr und Business Continuity nach ISO-Standards. Compliance-Funktionen sind direkt integriert, darunter automatisierte Travel-Rule-Prozesse, KYT-Screening und Richtlinienkontrollen.
Je nach Jurisdiktion werden Verwahrservices über Bitpanda Gesellschaften erbracht, die unter MiCAR, der britischen FCA oder der VARA in den VAE zugelassen sind.

Bevorstehende Events
Wählen Sie für jeden Teil Ihrer Prozesse die passende Schnittstelle.
APIs, SDKs und Webhooks
Integrieren Sie Prozesse für Adresserstellung, Transaktionen, Benachrichtigungen, Freigaben und Reporting in Ihre bestehende Systemlandschaft.
Desktop und Mobile Apps
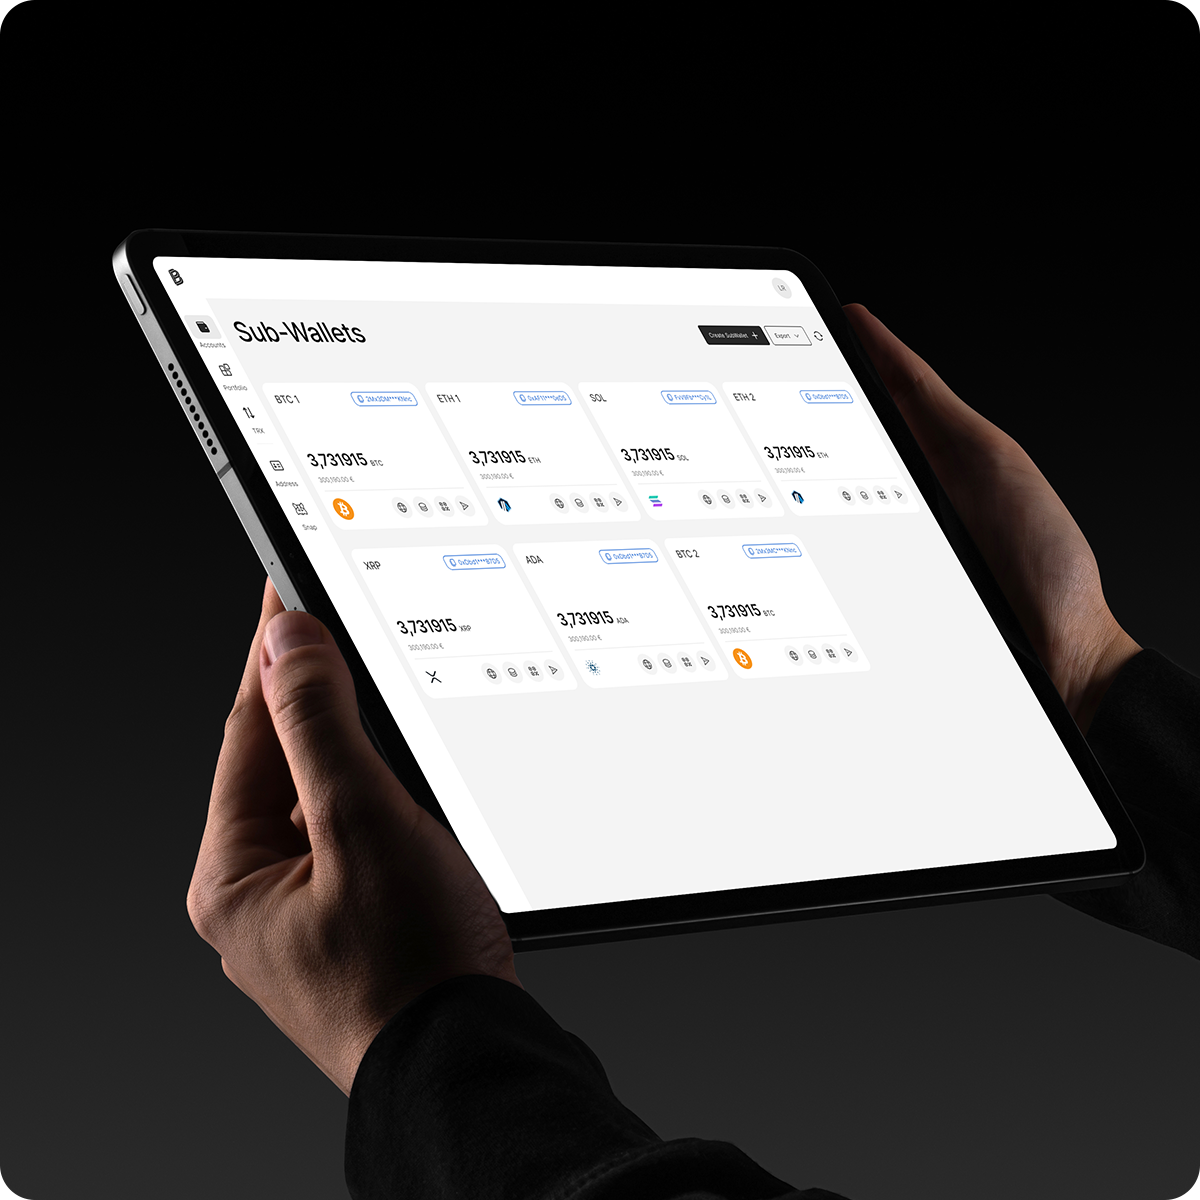
Verwalten Sie Wallets, behalten Sie Aktivitäten im Blick und geben Sie Transaktionen über eigene Web- und Mobile-Oberflächen frei.
Kontrollierter On-Chain-Zugriff
Interagieren Sie über MetaMask oder APIs mit Smart Contracts. Vor jeder Signatur werden freigegebene Adressen aus dem Address Book sowie die definierten TCSS-Regeln geprüft und durchgesetzt.
Breite Abdeckung von Assets, Chains und Protokollen
Native Unterstützung für Bitcoin, Ethereum, Solana, BNB Smart Chain, und führende EVM-Layer-2-Netzwerke sowie für ERC-20-, SPL- und native Token.
Für On-Chain-Staking, Token-Operationen und Interaktionen mit Smart Contracts gelten dieselben Richtlinien und HSM-Signaturkontrollen wie für reguläre Verwahrtransaktionen. Neue Blockchains werden über einen dokumentierten Integrationsprozess angebunden, der auch einer Compliance-Prüfung unterliegt.
Verwahrinfrastruktur nach Ihren Anforderungen
Ob gehostete Infrastruktur, dedizierte HSM-Cluster oder eine vollständig isolierte On-Premise-Umgebung: Unser Team entwickelt mit Ihnen das passende Bereitstellungs- und Governance-Modell und definiert den Integrationsweg entsprechend Ihren regulatorischen und operativen Anforderungen.
Häufig gestellte Fragen